

Vom MPLS-Netz zur neuen Anbindung
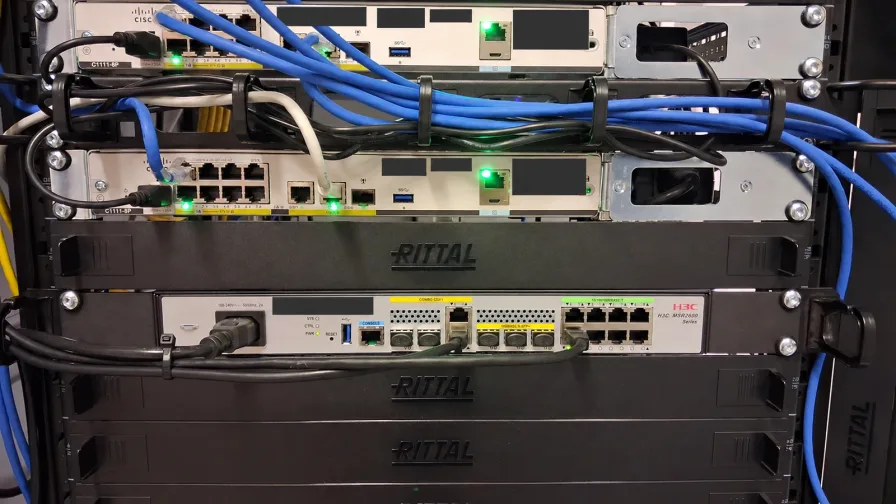
Die Hartmann Spedition & Logistik AG übernimmt an mehreren Standorten die Logistik für einen Automobilhersteller. Früher hatte jeder Außenstandort eine eigene MPLS-Anbindung. Bereits vor einigen Jahren wurden diese Übergänge im Rechenzentrum gebündelt. Seitdem führen Cisco-Router die Außenstandorte per DMVPN und EIGRP zum zentralen Border-Gateway-Zugang des Automobilherstellers.
An jedem Außenstandort gibt es dafür zwei Cisco-Router: einen für den regulären Internetanschluss über Kupfer oder Glasfaser und einen für den LTE-Ersatzweg.
Im Rechenzentrum in der Ortenau stehen zwei Carrier-Router, ein primärer Router und ein Backup-Router. Sie nutzen unterschiedliche, trassendisjunkte Glasfaseranbindungen. Daran sind zwei Cisco-Router der Hartmann AG angeschlossen, die die Redundanz fortführen und als Tunnel-Endpunkte der DMVPN-Umgebung mit EIGRP-Routing dienen.
Diese Cisco-Umgebung ist ausschließlich für die Border-Gateway-Anbindung zuständig. Für die lokalen Netze steht an jedem Standort zusätzlich eine Netgate-pfSense-Firewall. Sie unterhält eigene VPN-Verbindungen zu den Applikationen im Rechenzentrum und zum Hauptstandort. So ist über die Jahre ein komplexes, auf viele Geräte verteiltes Konstrukt entstanden, dessen Wartung entsprechend aufwendig ist.

Gemeinsam mit Hartmann haben wir uns für ein neues Netzwerkdesign entschieden. Es soll die Pflege, Updates und Überwachung der Geräte vereinfachen und zugleich die Kosten für Hardware und Lizenzen senken. Der Standort MKV und das Rechenzentrum in Böblingen bilden den Einstieg in die neue H3C-Plattform. VVP, Megahalle und Hauptstandort folgen im weiteren Ausbau. Anschließend werden auch die Cisco-Router im bisherigen Rechenzentrum in der Ortenau ersetzt.
Zwei Standbeine. Ein gemeinsames Netzwerkdesign.
Die neuen Standort-Router erhalten jeweils zwei Standbeine: eines zum Rechenzentrum in der Ortenau für den Border-Gateway-Zugang zum Automobilhersteller und eines zum Rechenzentrum in Böblingen. Böblingen ist der Knotenpunkt für die Standortvernetzung und beherbergt zudem Server, virtuelle Maschinen, Backup-Systeme und weitere IaaS-Dienste.
- Eigene VRFs trennen die Netze der Standorte auf Routing-Ebene. Import- und Export-Prefix-Listen steuern, welche Routen BGP annimmt und an die jeweiligen Standorte weitergibt.
- An den Außenstandorten sollen künftig Router und Switche genügen. Die lokalen pfSense-Firewalls können schrittweise entfallen. Der zentrale Internet-Breakout in Böblingen bündelt die ein- und ausgehenden Firewall-Regeln sowie die Webfilterung. Das spart die separate Regelpflege an jedem Standort.
- Ein Webproxy soll Phishing- und Schadsoftware-Seiten sowie gesperrte Kategorien mit rechtswidrigen Inhalten blockieren. Benutzergruppen, Ausnahmen und Hinweisseiten werden zentral verwaltet.
- Ein zentraler VPN-Zugang über NetBird bindet mobile Mitarbeitende an die freigegebenen internen Dienste an. Der Internetverkehr der Außenstandorte läuft damit über das Rechenzentrum und belastet nicht zusätzlich die Internetanbindung am Hauptstandort.
Redundante Anbindung an beide Rechenzentren
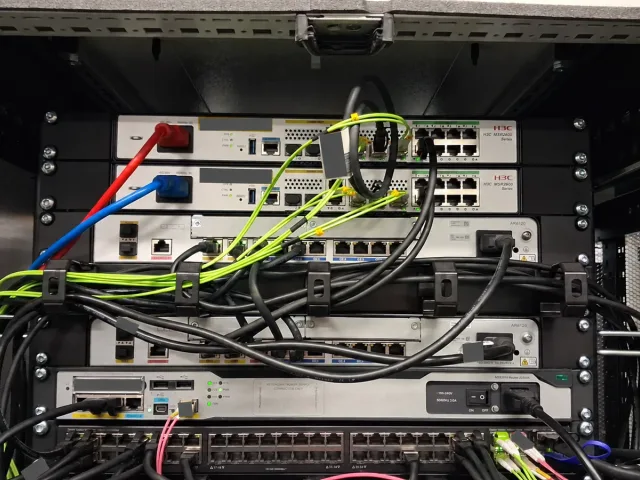
Am Standort MKV und im Rechenzentrum in Böblingen haben wir jeweils zwei H3C MSR2630E-X1 eingesetzt. Am Standort ist Glasfaser der primäre Uplink. Der zweite Router nutzt einen Teltonika-Outdoor-Router mit Telekom-Datenkarte für den 5G-Ersatzweg.
VRRP sichert die lokale Gateway-Funktion ab. Ein Crosslink mit iBGP verbindet die beiden eigenständigen Router am Standort. Zu den Gegenstellen kommt eBGP zum Einsatz.
Warum BGP und nicht OSPF?
Bei Hartmann verbinden wir die Standorte mit zwei Rechenzentren und dem Zugang zum Automobilhersteller. BGP hilft uns, diese Verbindungen gezielt zu steuern und die Umschaltung zentral einfacher zu verwalten:
- Über Import- und Export-Filter steuern wir pro Gegenstelle die Routen zu IPv4- und IPv6-Netzen. Standortnetze, zentrale Dienste und der Zugang zum Automobilhersteller erhalten eigene Regeln. OSPF bietet ebenfalls Filter, verteilt innerhalb einer Area aber eine gemeinsame Topologiedatenbank.
- Haupt- und Ersatzwege legen wir je Zielnetz über Local Preference fest. Interne Änderungen eines Standorts bleiben lokal, solange seine angekündigten Netze erreichbar bleiben.
- Die Uplink-Qualität messen wir am Standort. Bei anhaltenden Problemen markiert die Automatisierung die betroffenen Routen mit einer vereinbarten BGP-Community. Beide Hubs verwenden dafür eine gemeinsame Community-Regel für alle Standorte und bevorzugen den verfügbaren Ersatzweg für den Rückverkehr. Zusätzliche NQA-Messungen und Track-Regeln am Hub entfallen für diese Entscheidung. Bei einer OSPF-Lösung mit beidseitiger Qualitätsüberwachung müssten wir zusätzlich am Hub für jede Standortanbindung eigene Messungen und Umschaltregeln konfigurieren und pflegen. Mit jedem weiteren Standort steigt dadurch der Konfigurations- und Wartungsaufwand deutlich.
Die Routenfilter ergänzen die Netztrennung, erlaubte Anwendungen und Verbindungen regeln weiterhin Firewalls und ACLs.
Technische Quellen zu BGP und OSPF
- IETF RFC 4271: BGP-Routenauswahl und Richtlinien
- IETF RFC 1997: gemeinsame Routing-Regeln mit BGP-Communities
- H3C: Communities auswerten und Local Preference setzen
- IETF RFC 7454: Filter für ein- und ausgehende Präfixe
- IETF RFC 2328: gemeinsame OSPF-Link-State-Datenbank je Area
- Cisco: OSPF-Filter an Area-Grenzen
- Cisco: LSA-Throttling bei instabilen Verbindungen (PDF)
- IETF RFC 5882: BFD mit OSPF und BGP
IPsec-Tunnel und BGP-Routing im Detail
Die Anbindung nutzt zwei Tunnelmodelle: IPsec-VTI zwischen dem Standort MKV und dem Cisco-Übergang in der Ortenau, mGRE mit NHRP und IPsec-Schutz zwischen den H3C-Standortroutern und Böblingen. Jeder H3C-Standortrouter erreicht beide Hubs über seinen eigenen Uplink. BGP steuert, welche Netze über welchen Weg erreichbar sind.

Die beiden Router am Standort MKV sind je Ziel getrennt dargestellt. Direkte Anbindungswege und iBGP-Verbindungen zwischen den Partnerroutern sind unterschiedlich gekennzeichnet.
Nur die Netze verteilen, die gebraucht werden
Import- und Export-Listen begrenzen den Routenaustausch je Standort. Bei IPv4 lassen wir als Grundregel gezielt benannte /24-Netze zu. Transitnetze mit /29 oder /30 werden dadurch nicht versehentlich mit übernommen. Der Netzbereich des Automobilherstellers erhält eigene Filter. Für IPv6 werden die benötigten Präfixe ebenfalls ausdrücklich freigegeben.
Am Hub halten VRFs die Routing-Tabellen getrennt. Routen zu gemeinsam genutzten Diensten werden gezielt zwischen diesen Tabellen übernommen. Zusätzliche Netze lassen sich über die jeweiligen Richtlinien freigeben, ohne die Trennung der übrigen Netze aufzuheben.
Getrennte Netze begrenzen die Erreichbarkeit auf benötigte Verbindungen und erschweren so die Ausbreitung eines Angriffs zwischen Standorten. VRFs und Routenfilter schaffen die Trennung auf Netzebene, Firewalls und ACLs sichern die erlaubten Übergänge ab.
Zum Sicherheitsprinzip der Segmentierung und zur Begrenzung seitlicher Angriffsbewegungen: CISA StopRansomware Guide.
Zum Prinzip der ein- und ausgehenden Routenfilter: IETF RFC 7454, Abschnitt 6.
Internet-Uplinks überwachen und beide Richtungen umschalten
Ein aktiver WAN-Port sagt wenig über die Verbindung dahinter aus. Auch bei einer Provider-Störung oder schlechter Linkqualität müssen Standort und Rechenzentrum den gesunden Ersatzweg nutzen. Dafür greifen vier Funktionen ineinander:
- BFD überwacht die Erreichbarkeit der BGP-Gegenstelle durch den Tunnel. Bleiben Kontrollpakete aus, verwirft BGP die betroffene Nachbarschaft und nutzt verfügbare Ersatzrouten. Das erfasst auch Ausfälle hinter einem weiterhin aktiven WAN-Port. BFD reagiert auf unterbrochene Erreichbarkeit, bewertet aber keine mittlere Latenz oder Verlustquote.
- NQA prüft gezielt Endpunkte und bewertet Antwortzeiten sowie Paketverluste über ganze Messreihen. Dadurch fallen auch verstreute Timeouts auf, zwischen denen weiterhin Antworten ankommen. Die Messungen bleiben an den jeweiligen Uplink gebunden, auch nach dem Wechsel auf 5G. EAA wertet die Qualitätsereignisse für die Umschaltung aus.
- Track verknüpft den Portzustand mit Prüfergebnissen, etwa einer NQA-Erreichbarkeitsprüfung. Bei einer Störung senkt es die VRRP-Priorität, damit der gesunde Partnerrouter das lokale Gateway übernimmt. Eine verzögerte Freigabe bei Erholung verhindert vorschnelles Zurückschalten. Den Rückweg aus dem Rechenzentrum steuert BGP.
- EAA, die Embedded Automation Architecture von H3C, führt zu Track-Ereignissen oder ausgewerteten Qualitätsalarmen festgelegte BGP-Aktionen aus. Routen über den beeinträchtigten Zugang erhalten eine vereinbarte Community. Die Import-Policy am Hub erkennt diese Kennzeichnung und senkt die Local Preference unter die des gesunden Ersatzwegs. Damit wechselt auch der Rückweg. Gleichzeitig werden die über den schlechten Zugang gelernten Routen gegenüber dem Partnerrouter abgewertet. Nach stabiler Erholung hebt die Gegenregel diese Änderungen wieder auf.
BFD- und BGP-Flapping mit Dampening begrenzen
BFD-Dampening verzögert bei wiederholten Ausfällen den erneuten Aufbau der BFD-Sitzung. So wird das ständige Auf und Ab der Sitzung bei instabilen WAN-Verbindungen begrenzt. Die schnelle Erkennung des ersten Ausfalls bleibt erhalten.
BGP-Dampening setzt bei einzelnen Routen an: Wiederholtes Zurückziehen und Neuankündigen erhöht einen Strafwert. Oberhalb der Unterdrückungsschwelle bleibt die Route vorübergehend unberücksichtigt. Erst wenn der abklingende Strafwert die Wiederverwendungsschwelle unterschreitet, wird sie wieder zugelassen. Die qualitätsabhängige Rückschaltung steuern weiterhin NQA, Track und EAA.
Das Zusammenspiel in der Konfiguration
Die drei aufeinander aufbauenden Ausschnitte zeigen die BGP-Grundlage, die lokale Uplink-Prüfung und die Abstimmung mit dem Hub. Dafür ist ein IPv4-Pfad mit anonymisierten Adressen dargestellt. Tunnel, IPsec und der iBGP-Crosslink mit next-hop-local bilden die bestehende Grundlage. Für weitere Gegenstellen und IPv6 gelten eigene Prüfungen und Policies.
1 · BGP-Grundlage: Routenfilter, BFD und Dampening
Der primäre Standortrouter in AS 65020 tauscht mit einem Hub in AS 65010 nur die freigegebenen Netze aus. Die Import-Policy bevorzugt diesen Zugang mit Local Preference 200. Der Partnerrouter kündigt seinen Ersatzweg über den bestehenden iBGP-Crosslink mit 100 an. BFD überwacht die Tunnelverbindung, advertise-community ermöglicht die spätere Kennzeichnung durch EAA. Beide BFD-Gegenstellen verwenden denselben Modus.
Dampening gilt hier für empfangene eBGP-Routen dieser Adressfamilie. Die Werte stehen für 15 Minuten Halbwertszeit, Wiederverwendung unter 750, Unterdrückung über 12.000 und einen maximalen Strafwert von 16.000. Damit wird wiederholtes Flattern behandelt, die spätere Freigabe einer Route hängt vom verbleibenden Strafwert ab.
# Primaerer Standortrouter: erlaubte Netze
ip prefix-list RZ_IN index 10 permit 198.51.100.0 24
ip prefix-list SITE_OUT index 10 permit 203.0.113.0 24
#
route-policy RZ_IMPORT permit node 10
 if-match ip address prefix-list RZ_IN
 apply local-preference 200
route-policy RZ_IMPORT deny node 100
#
route-policy RZ_EXPORT permit node 10
 if-match ip address prefix-list SITE_OUT
route-policy RZ_EXPORT deny node 100
#
bgp 65020
 router-id 192.0.2.11
 peer 192.0.2.1 as-number 65010
 peer 192.0.2.1 bfd multi-hop
 peer 192.0.2.1 bfd parameters min-transmit-interval 200 min-receive-interval 200 detect-multiplier 3
 #
 address-family ipv4 unicast
  network 203.0.113.0 255.255.255.0
  peer 192.0.2.1 enable
  peer 192.0.2.1 route-policy RZ_IMPORT import
  peer 192.0.2.1 route-policy RZ_EXPORT export
  peer 192.0.2.1 advertise-community
  dampening 15 15 750 12000 16000
2 · Lokale Umschaltung: NQA, Track und VRRP
NQA prüft ein kontrolliertes Ziel über den primären Uplink. Im folgenden Beispiel wird dessen Gateway per DHCP bezogen. Die folgende Erreichbarkeitsprüfung läuft dauerhaft und sendet alle zwei Sekunden eine Probe. Drei Fehlversuche direkt hintereinander setzen sie auf gestört. Das ist keine Auswertung der Verlustquote über ein Messfenster. Die Bindung an Schnittstelle und Next-Hop hält die Prüfung auf diesem Uplink. Bei einem fest konfigurierten Gateway wird im Beispiel next-hop dhcp durch next-hop ip mit der Gateway-Adresse ersetzt.
Track 20 kombiniert das NQA-Ergebnis mit dem Portzustand. Bei einer Störung sinkt die VRRP-Priorität von 120 auf 80, ein gesunder Partner mit Priorität 100 und aktiviertem Preempt-Modus übernimmt. Beide Router nutzen dasselbe LAN/VLAN und dieselbe virtuelle Gateway-Adresse. Die positive Track-Meldung wird um 30 Sekunden verzögert und löst auch die EAA-Rückschaltung im nächsten Ausschnitt aus.
Die zuvor beschriebene Qualitätsbewertung ergänzt diese Erreichbarkeitsprüfung. Für Messreihen mit 60 Paketen unterstützt H3C beispielsweise ICMP-Jitter mit probe packet-number 60 und probe packet-interval 500. Dessen Verlustauswertung liefert Qualitätsereignisse, die EAA gesondert verarbeitet. Die folgende CLI zeigt die Erreichbarkeitsprüfung und ihre Track-/VRRP-Verknüpfung.
nqa agent enable
#
nqa entry linoxa wanprobe
 type icmp-echo
 destination ip 192.0.2.200
 source interface GigabitEthernet0/0/0
 out interface GigabitEthernet0/0/0
 next-hop dhcp
 frequency 2000
 probe count 1
 probe timeout 1000
 reaction 1 checked-element probe-fail threshold-type consecutive 3 action-type trigger-only
#
nqa schedule linoxa wanprobe start-time now lifetime forever
#
track 1 interface GigabitEthernet0/0/0
track 11 nqa entry linoxa wanprobe reaction 1
track 20 list boolean and
 object 1
 object 11
 delay positive 30
#
interface Vlan-interface13
 ip address 203.0.113.2 255.255.255.0
 vrrp vrid 13 virtual-ip 203.0.113.1
 vrrp vrid 13 priority 120
 vrrp vrid 13 preempt-mode delay 0
 vrrp vrid 13 track 20 priority reduced 40
3 · EAA und Communities: Standort und Hub gemeinsam umschalten
Die beiden EAA-Regeln verwenden Track 20 aus dem vorherigen Ausschnitt. Bei einer Störung setzt der primäre Router die Community 65020:50. graceful 0 hält die BGP-Session offen und kündigt die geänderten Attribute an. Die Local Preference 50 wertet die vom Hub gelernten und über iBGP weitergegebenen Routen gegenüber dem Partnerrouter ab. So bevorzugt dieser seinen eigenen gesunden Zugang mit Local Preference 100.
Am Hub erhält das Standortnetz über den primären Router normalerweise Local Preference 200. Mit der Community sinkt sie auf 50, der Ersatzweg über 192.0.2.12 bleibt bei 100 und wird bevorzugt. Beide Import-Policies lassen weiterhin ausschließlich das erlaubte Standortnetz zu. Im gezeigten Erreichbarkeitsbeispiel hebt WAN_RECOVER die Abwertung nach der verzögerten positiven Track-Meldung auf. Bei kombinierter Erreichbarkeits- und Qualitätsbewertung muss die Rückschaltung zusätzlich auf die Freigabe der Messfenster warten. Die reine Track-Regel wird dann durch die gemeinsame Freigabelogik ersetzt.
Der Ausschnitt nutzt die Community als alleinige Kennzeichnung. Wo weitere Communities erhalten bleiben müssen, erfolgt die Markierung über eine Export-Policy mit apply community … additive. Die gezeigten Regeln beziehen sich auf einen Hub-Pfad, die übrigen betroffenen Nachbarschaften erhalten dieselbe abgestimmte Umschaltlogik.
# Primaerer Standortrouter: auf Track 20 reagieren
rtm cli-policy WAN_DEGRADED
 event track 20 state negative
 action 1 cli system-view
 action 2 cli bgp 65020
 action 3 cli peer 192.0.2.1 ignore graceful 0 community 65020:50 local-preference 50
 user-role network-admin
 commit
#
rtm cli-policy WAN_RECOVER
 event track 20 state positive
 action 1 cli system-view
 action 2 cli bgp 65020
 action 3 cli undo peer 192.0.2.1 ignore
 user-role network-admin
 commit
#
# H3C-Hub: Community und Standortpraefix gemeinsam pruefen
ip community-list basic WAN_DEGRADED permit 65020:50
ip prefix-list SITE_IN index 10 permit 203.0.113.0 24
#
route-policy SITE_PRIMARY permit node 10
 if-match ip address prefix-list SITE_IN
 if-match community name WAN_DEGRADED
 apply local-preference 50
route-policy SITE_PRIMARY permit node 20
 if-match ip address prefix-list SITE_IN
 apply local-preference 200
route-policy SITE_PRIMARY deny node 100
#
route-policy SITE_BACKUP permit node 10
 if-match ip address prefix-list SITE_IN
 apply local-preference 100
route-policy SITE_BACKUP deny node 100
#
bgp 65010
 address-family ipv4 unicast
  peer 192.0.2.11 route-policy SITE_PRIMARY import
  peer 192.0.2.12 route-policy SITE_BACKUP import
Technische Quellen zu Überwachung und Umschaltung
- BGP: BFD und Attributänderungen mit peer ignore graceful
- BGP: Community-Übertragung und Dampening
- NQA: Messungen, Pfadbindung und Reactions
- Track: Prüfergebnisse kombinieren und verzögern
- VRRP: Priorität und Track-Verknüpfung
- EAA: Ereignisse auswerten und CLI-Aktionen ausführen
- Routing-Policies: Communities auswerten und Local Preference setzen
H3C und Cisco: Ausstattung, Kosten und Lizenzen
Der H3C MSR2630E-X1 bot für dieses Projekt das bessere Preis-Leistungs-Verhältnis: drei 10G-Ports, zwei Erweiterungsslots und enthaltene Routing- und VPN-Funktionen waren für die Auswahl entscheidend.
Die benötigten Routing- und VPN-Funktionen sind bei H3C ohne Feature-Abo enthalten. Beim betrachteten Cisco C8231-G2 ist dafür Routing Advantage als Abo angesetzt. Auch für Firmware-Updates benötigen wir bei H3C keinen kostenpflichtigen Updatevertrag. Das aus HPE-FlexNetwork-Projekten vertraute Comware-Umfeld erleichtert uns den Betrieb.
Projektumfang: jeweils zwei Router an sechs Standorten
- Standort MKV und Böblingen: jeweils zwei H3C-Router bereits eingesetzt.
- VVP und Megahalle: jeweils zwei bestehende Cisco-Router werden durch H3C ersetzt.
- Hauptstandort: zwei H3C-Router kommen neu hinzu.
- Bisheriges Rechenzentrum: die beiden Cisco-Router bleiben zunächst ohne Performance-Upgrade bestehen und werden später ebenfalls durch H3C ersetzt.
Der hier berechnete Ausbau umfasst zehn H3C-Router und zwei weitergenutzte Cisco-Router. Nach dem späteren Austausch im bisherigen Rechenzentrum besteht die Zielarchitektur aus zwölf H3C-Routern. Dieser letzte Austausch ist in der folgenden Kalkulation noch nicht enthalten.
Kosten pro Router
Gerundete Vergleichspreise für Hardware und benötigte Lizenzen pro Neugerät. Für den H3C MSR2630E-X1 sind 1.600 € EVP/UVP netto angesetzt. Beim C1121-8P verwenden wir den EVP/UVP aus den Lieferantenangaben für die Hardware und öffentlich recherchierte Händlerpreise für SEC und HSEC. Routing Advantage für den C8231-G2 basiert ebenfalls auf einem Onlinepreis. Die übrigen Positionen basieren auf den vorliegenden Lieferantenbelegen. Stand: September 2026. Alle Beträge netto zuzüglich gesetzlicher Umsatzsteuer.
Die Preisangaben dienen ausschließlich dem Vergleich in diesem Projektbericht und sind kein verbindliches Verkaufsangebot von LINOXA. Angaben ohne Gewähr, Irrtümer und Preisänderungen vorbehalten. Maßgeblich sind die im Einzelfall vereinbarten Preise und Leistungen.
Der C1121-8P ersetzt im Neugerätevergleich den C1111-8P. Dessen letzter Bestelltag bei Cisco war der 28. Juli 2026. Die vier vorhandenen C1111-8P bleiben als HSEC-Upgrade-Position enthalten. Cisco-Abkündigung und Nachfolger.
Preisquellen für den C1121-8P anzeigen
Hardware: rund 1.300 € EVP/UVP netto aus zwei Lieferantenangaben. SEC: 487,01 € netto bei PC21 (ausgewiesener Preisstand 2. Juli 2026). HSEC: 1.420 £ netto bei VeriLicense, umgerechnet rund 1.650 € bei 0,85880 GBP je EUR nach dem EZB-Referenzkurs vom 18. September 2026. Online-Recherche am 20. September 2026. Als zweite Preisreferenz führt CDW dieselbe HSEC-PID für 1.987,99 US-Dollar. Für die Rechnung bleibt der niedrigere VeriLicense-Ansatz bestehen. Die Lizenzwerte sind Händlerpreisindikationen, keine bestätigten Projektangebote. Wechselkurs, Lieferbarkeit und Konditionen können abweichen.
H3C MSR2630E-X1
Gewählte Plattform
- Hardware · EVP/UVP netto
- rund 1.600 €
- Routing- und VPN-Funktionen
- Enthalten
- Zusätzliche Crypto-Lizenz
- Nicht erforderlich
Cisco C1121-8P
Neugerät mit SEC + HSEC
- Hardware · EVP/UVP netto
- rund 1.300 €
- SEC · SL-1K-8P-SEC-SV=
- rund 490 €
- HSEC · FL-1K-8P-HSEC-SV
- rund 1.650 €
Cisco C8231-G2*
Neugerät mit Routing Advantage
- Hardware
- rund 3.380 €
- OS Essentials · dauerhaft
- Enthalten
- Routing Advantage · LIC-ROS-M-A, Abo für 84 Monate (7 Jahre)
- rund 2.620 €
Kostenvorteil mit H3C pro Router
Rechnerisch geringere Beschaffungskosten je Router gegenüber der jeweiligen Cisco-Ausstattung auf Basis der unten erläuterten Vergleichspreise. Unterschiedliche Preisarten und Bezugsquellen liegen zugrunde, ein einheitlicher Herstellerlistenpreisvergleich ist dies nicht.
| Gerät | Rechnerische Ersparnis |
|---|---|
| Cisco C1121-8P | Ersparnis rund −1.840 € |
| Cisco C8231-G2*(Cisco-Vergleichsmodell mit 10G-Ports) | Ersparnis rund −4.410 € |
Kostenvorteil im Gesamtprojekt
Für denselben Ausbau vergleichen wir zehn H3C-Router für rund 16.000 € mit vier HSEC-Upgrades in VVP und der Megahalle sowie sechs neuen Cisco-Routern inklusive Lizenzen für den Standort MKV, Böblingen und den Hauptstandort. Die beiden Cisco-Router im bisherigen Rechenzentrum werden in beiden Varianten unverändert weitergenutzt. Alle Beträge netto.
| Projektvariante mit | Rechnerische Ersparnis |
|---|---|
| Cisco C1121-8P | Ersparnis rund −14.940 € |
| Cisco C8231-G2*(Cisco-Vergleichsmodell mit 10G-Ports) | Ersparnis rund −30.330 € |
Berechnet mit 1.300 € als gerundetem Hardwareansatz für den C1121-8P und ansonsten mit den ungerundeten Ausgangswerten. Beträge und Differenzen sind auf volle 10 Euro gerundet. Individuelle Konditionen können abweichen. Einrichtung, Betrieb, Zubehör und Versand sind nicht enthalten.
Für den C8231-G2 ist Routing Advantage (LIC-ROS-M-A) mit 84 Monaten (7 Jahren) angesetzt. Referenz: Cloud Appliances, 26,81 £ netto pro Monat. Bei gleichbleibendem Monatspreis ergibt das 2.252,04 £, umgerechnet rund 2.620 € bei 0,85880 GBP je EUR (18. September 2026). Eine spätere Verlängerung ist nicht eingerechnet.
Lizenzen für die VPN-Anbindung
- C1111/C1121 · SEC: ermöglicht DMVPN mit bis zu 50 Mbit/s Krypto-Durchsatz.
- C1111/C1121 · HSEC: hebt die Krypto-Begrenzung auf. SEC und HSEC sind Festlizenzen. Alternativ begrenzt SEC mit VPERF die 8-Port-Modelle auf 250 Mbit/s. VPERF ist keine Voraussetzung für HSEC. Cisco-Lizenzübersicht.
- C8231 · Routing Advantage: ermöglicht DMVPN und hebt die Krypto-Begrenzung der enthaltenen OS-Essentials-Lizenz von 250 Mbit/s auf. Dafür ist das kostenpflichtige Abo angesetzt. Cisco-Funktionen und Lizenzmodell.
Für die vier C1111-Bestandsgeräte ist FL-1100-8P-HSEC mit jeweils 2.573,83 € netto angesetzt, vom Lieferanten ausdrücklich als Listenpreis ohne Deal-Konditionen bestätigt. Für neue C1121 verwenden wir FL-1K-8P-HSEC-SV mit rund 1.650 € netto aus der Onlinequelle. Den beiden HSEC-Positionen liegen damit unterschiedliche Bestellnummern und Preisarten zugrunde: Lieferanten-Listenpreis für den Bestand, öffentlich angebotener Händlerpreis für die Neugeräte.
Gesamtkalkulation des AusbausKalkulation anzeigenKalkulation schließen
Die vier vorhandenen C1111-8P in VVP und der Megahalle besitzen SEC. In der Cisco-Variante wäre dort HSEC nachzurüsten. Hinzu kommen jeweils zwei Neugeräte für den Standort MKV, Böblingen und den Hauptstandort. Bereits bezahlte Hardware und SEC-Lizenzen werden nicht erneut berechnet. Der Vergleich umfasst auch die bereits beschafften H3C-Router am Standort MKV und in Böblingen.
| Ausbauschritt | Cisco-Bestand + neue C1121-8P | Cisco-Bestand + neue C8231-G2 | Neue H3C-Architektur |
|---|---|---|---|
| VVP und Megahalle · vier HSEC-Upgrades für C1111-8P (FL-1100-8P-HSEC) | rund 10.300 € | rund 10.300 € | Entfallen in dieser Variante |
| Standort MKV · zwei neue Router | rund 6.880 € | rund 12.010 € | rund 3.200 € |
| Böblingen · zwei neue Router | rund 6.880 € | rund 12.010 € | rund 3.200 € |
| Hauptstandort · zwei neue Router | rund 6.880 € | rund 12.010 € | rund 3.200 € |
| VVP und Megahalle · je zwei Router | Bestand weiterverwenden · HSEC oben enthalten | Bestand weiterverwenden · HSEC oben enthalten | 4 neue Router · rund 6.400 € |
| Bisheriges Rechenzentrum · zwei Cisco-Router | Bestand in allen Varianten weitergenutzt, kein Performance-Upgrade. Späterer Austausch nicht eingerechnet. | ||
| Rechensumme | rund 30.940 € | rund 46.330 € | rund 16.000 € |
Portausstattung und Leistung
H3C MSR2630E-X1
- 3 × 10G-SFP+: 1 × fest WAN, 2 × wahlweise WAN oder LAN
- 2 × Gigabit-Combo für WAN: jeweils RJ45 oder SFP
- 8 × Gigabit-RJ45 für LAN, davon GE2–GE5 auf Layer 3 umschaltbar (R9141)
- 2 × SIC-Slot für zusätzliche Schnittstellen
Cisco C1121-8P
- Keine 10-Gigabit-Ports
- Gigabit-WAN: 1 × Combo und 1 × RJ45
- 8 × Gigabit-RJ45 für LAN
- Festplattform ohne Interface-Erweiterung
Cisco C8231-G2
- 2 × 10G-SFP/SFP+
- 4 × 2,5-Gigabit-RJ45
- 4 × Gigabit-RJ45
- Festplattform ohne NIM-Slot
H3C-Portmodi nach R9141: GE6–GE9 bleiben Layer 2. Beim Cisco-Vergleich ist der C8231-G2 ohne NIM-Slot angesetzt, nicht die E-Variante. Cisco-Modellübersicht.
- H3C MSR2630E-X1: 10 Gbit/s IP-Forwarding und 1 Gbit/s typische AD-WAN-Verschlüsselungsleistung mit IMIX. H3C-Leistungsdaten.
- Cisco C112x-8P: bis zu 1.600 Mbit/s IPv4-Forwarding und 600 Mbit/s IPsec im autonomen Modus, jeweils bei 512-Byte-Paketen laut Hersteller. Cisco-Leistungsdaten.
Cisco C8231-G2: 19 Gbit/s Forwarding und 5 Gbit/s IPsec bei 512-Byte-Paketen laut Cisco-Datenblatt. Damit ist er gegenüber dem C1121 eine deutlich leistungsfähigere Vergleichsplattform. Die Preisgegenüberstellung bildet keine Leistungsgleichheit ab.
Herstellerwerte aus unterschiedlichen Testverfahren, kein gemeinsamer Benchmark.
Herstellerangaben: H3C-Lizenzmatrix und Firmware-Downloads.
Angebunden. Mit getestetem Ersatzweg.
Der Standort MKV ist über beide Router angebunden. Die BGP-Verbindungen und das WAN-Failover wurden erfolgreich getestet. Glasfaser und 5G bieten zwei unabhängige Zugänge für den Betrieb.
Glasfaser und 5G. Schnelle Umschaltung bei Leitungsausfall.
Im Test erfolgte der Wechsel auf den bereits verfügbaren BGP-Ersatzpfad bei einem durch BFD erkannten Leitungsausfall in unter einer Sekunde. Die NQA-Qualitätsbewertung arbeitet mit längeren Messfenstern.
Glasfaser
Primärer Anschluss
- Download
- 230 Mbit/s
- Upload
- 120 Mbit/s
5G
Ersatzweg · Telekom
- Download
- 400 Mbit/s
- Upload
- 140 Mbit/s
Laufzeiten zu den Rechenzentren
Gemessen am Standort MKV, vom Standortrouter 1 über Glasfaser und vom Standortrouter 2 über 5G. Je Ziel und Anschluss wurden 20 ICMP-Proben mit 56 Byte Nutzdaten gesendet. RTT bezeichnet die Zeit für Hin- und Rückweg.
- Standort MKV · Glasfaser → RZ Ortenau · mittlere RTT
- 8,792 ms
- Standort MKV · Glasfaser → RZ Böblingen · mittlere RTT
- 16,145 ms
- Standort MKV · 5G → RZ Ortenau · mittlere RTT
- 13,345 ms
- Standort MKV · 5G → RZ Böblingen · mittlere RTT
- 19,879 ms
Die Durchsatzwerte sind gerundete Messwerte aus der Inbetriebnahme am Standort MKV. Die RTT-Werte stammen aus separaten Ping-Messungen. Die Ergebnisse hängen von Anschluss, Empfang und Netzauslastung ab.


